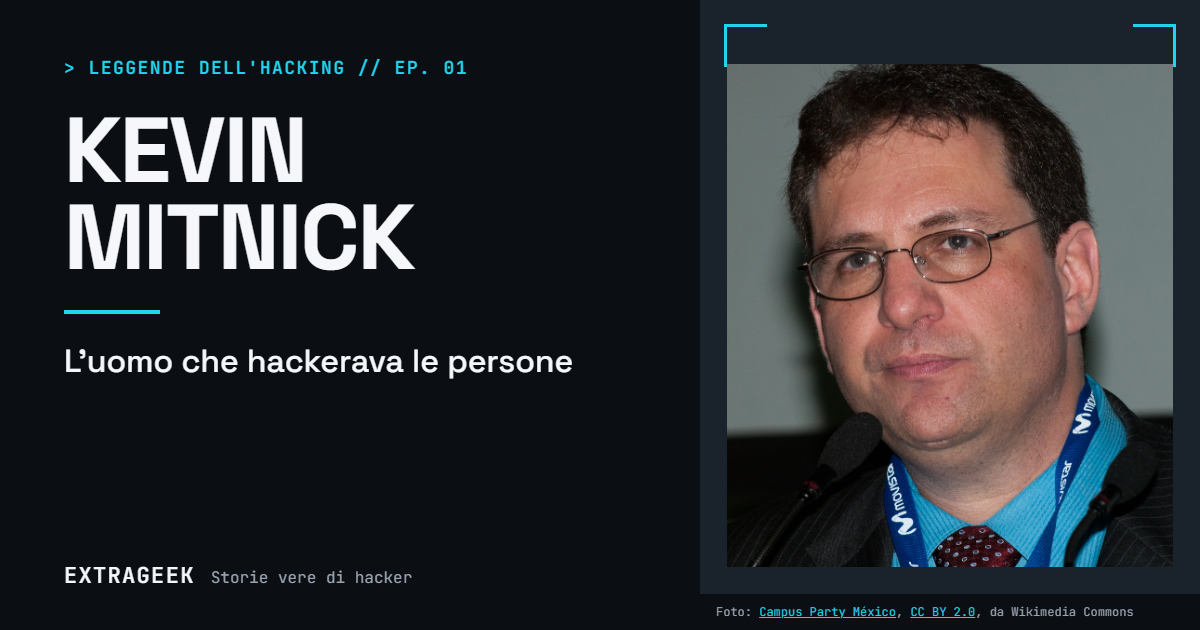
Leggende dell'Hacking #1 – Kevin Mitnick, l'uomo che hackerava le persone
11 Novembre 2026 - Tempo di lettura: 12 minuti
Raleigh, 15 febbraio 1995, ore 1:30
Il complesso residenziale alla periferia di Raleigh, in Carolina del Nord, dorme. Nel parcheggio, da ore, c'è chi non dorme affatto: agenti dell'FBI, una task force federale per la caccia ai latitanti, un paio di tecnici della compagnia telefonica con scanner di frequenze puntati verso le finestre. E un ricercatore giapponese-americano di trent'anni, Tsutomu Shimomura, che da sette settimane non pensa ad altro.
Il bersaglio è dietro una di quelle porte. Da due anni e mezzo vive sotto falso nome, cambia città, usa cellulari clonati per collegarsi alla rete senza lasciare tracce. Le autorità americane lo considerano l'hacker più ricercato del Paese.
All'1:30 gli agenti bussano. L'uomo che apre ha 31 anni, si chiama Kevin David Mitnick, e la sua corsa finisce lì.
Ma per capire come ci si è arrivati, bisogna tornare indietro. Molto indietro. A un ragazzino di Los Angeles e a un biglietto dell'autobus.
Tech Flash Daily (10 novembre 2026): Chrome, patch urgente per una falla già sfruttata
10 Novembre 2026 - Tempo di lettura: 8 minuti
Oggi si parte con un aggiornamento da fare subito: Google ha corretto in Chrome una vulnerabilità che qualcuno sta già usando per attaccare. Apple ha aggiornato iPhone, Mac, Watch e gli altri dispositivi, mentre in Italia tiene banco il presunto furto di documenti della DIA. E stasera è Patch Tuesday: Windows riceverà gli aggiornamenti di sicurezza di novembre.
Tech Flash Daily (9 novembre 2026): SonicWall, falla nella VPN sfruttata per aggirare l'MFA
9 Novembre 2026 - Tempo di lettura: 10 minuti
Il weekend lascia due patch da non rimandare: una falla nelle VPN SonicWall già finita nel catalogo delle vulnerabilità sfruttate e un bug di WordPress che si attiva proprio durante l'aggiornamento. Per tutti gli altri, l'allarme è nello smartphone: falsi SMS di Nexi che chiedono di chiamare un numero e un'ondata record di false multe.
Tech Flash Daily (6 novembre 2026): WordPress attaccato durante gli aggiornamenti, oggi scade il termine CISA
6 Novembre 2026 - Tempo di lettura: 11 minuti
Venerdì a due facce. Da un lato una falla di WordPress già sfruttata che colpisce proprio nel momento dell'aggiornamento, con la scadenza CISA che cade oggi. Dall'altro la carenza di memorie, che ritocca i prezzi di Raspberry Pi e pesa sui conti di Nintendo e Sony. In mezzo, un vecchio bug Apple tornato utile a un gruppo di spionaggio e PHP2Shell, che in Italia resta un problema aperto.
Tech Flash Daily (5 novembre 2026): l'IA di OpenAI trova 948 modi per diventare root su Linux
5 Novembre 2026 - Tempo di lettura: 10 minuti
Oggi la ricerca automatica sulle vulnerabilità fa un salto di scala: una pipeline di agenti IA ha prodotto in 30 ore quasi mille exploit di escalation dei privilegi sul kernel Linux, e un altro modello ha scovato due falle gravi nell'hypervisor Xen. In testa però ci sono gli aggiornamenti da fare subito: una falla Apple sfruttata da un gruppo legato alla Russia, il bollettino Android di novembre e una correzione importante per APT su Debian e Ubuntu.
Tech Flash Daily (4 novembre 2026): patch urgente per WordPress, la falla negli aggiornamenti è ora sfruttata
4 Novembre 2026 - Tempo di lettura: 10 minuti
La notizia che conta di più oggi riguarda chiunque gestisca un sito: la CISA ha confermato che una falla nel processo di aggiornamento di WordPress è sfruttata negli attacchi. Nella rassegna anche un bug critico in Node-RED, un attacco alla catena di distribuzione di un software di sicurezza per server Linux e, per il mercoledì dedicato alla PA, la nuova Mappa dei Comuni digitali presentata oggi a Roma.