Un nuovo appuntamento con la rassegna tecnologica quotidiana dedicata a sviluppatori, sistemisti e professionisti IT. Dalle ultime allerte sulle vulnerabilità critiche di Node.js alle novità normative sulla cybersecurity, fino agli aggiornamenti di sviluppo e digitalizzazione, ecco la sintesi delle notizie più importanti della giornata.Prosegue...
42e23f0c-cf61-4d10-a10f-b17fa1988b92|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #cve#news#sicurezza
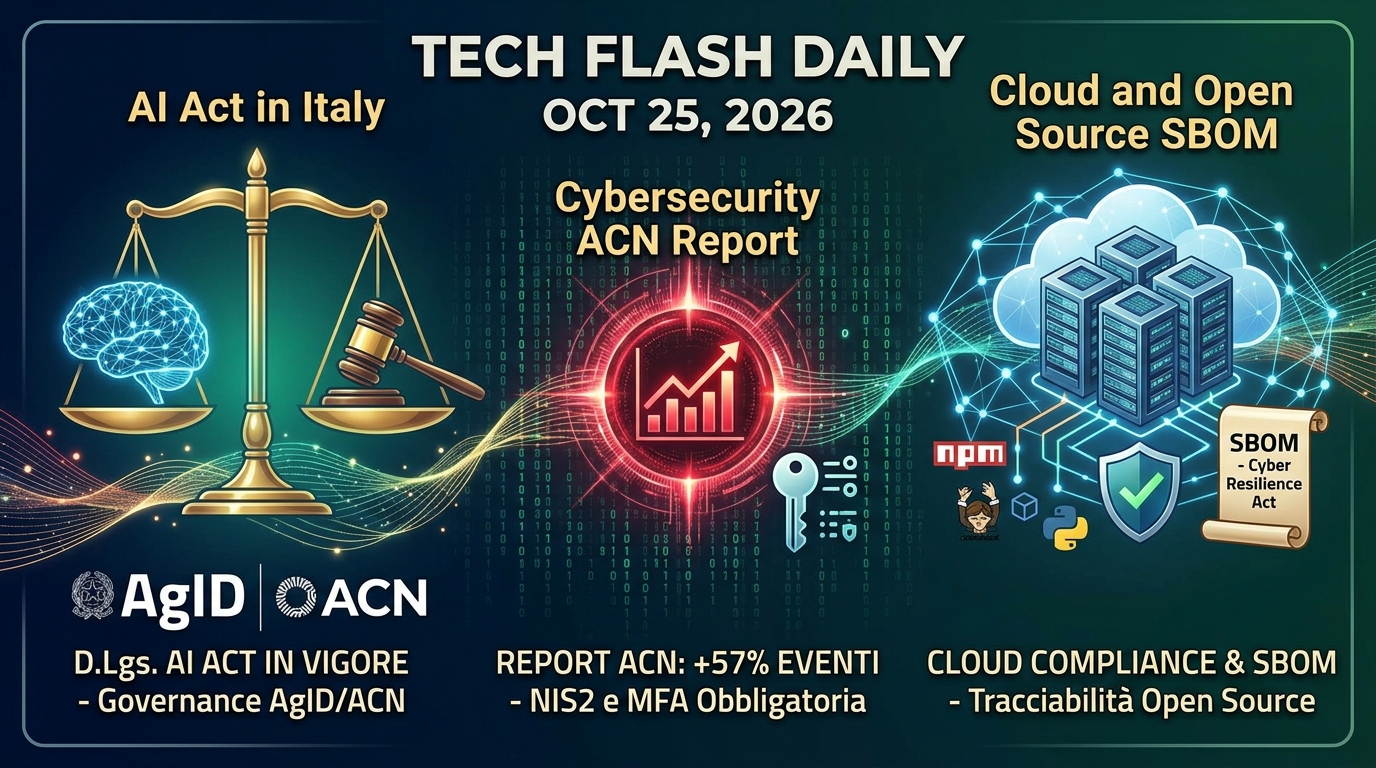
Un nuovo appuntamento con le novità più rilevanti per sviluppatori, esperti di sicurezza e professionisti IT. Dalle nuove normative italiane sull'intelligenza artificiale ai bollettini di sicurezza e all'evoluzione delle infrastrutture, ecco la sintesi delle notizie chiave della giornata.
Prosegue...
8038c220-edb7-4a17-8519-94f5010a79d2|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #news#sicurezza
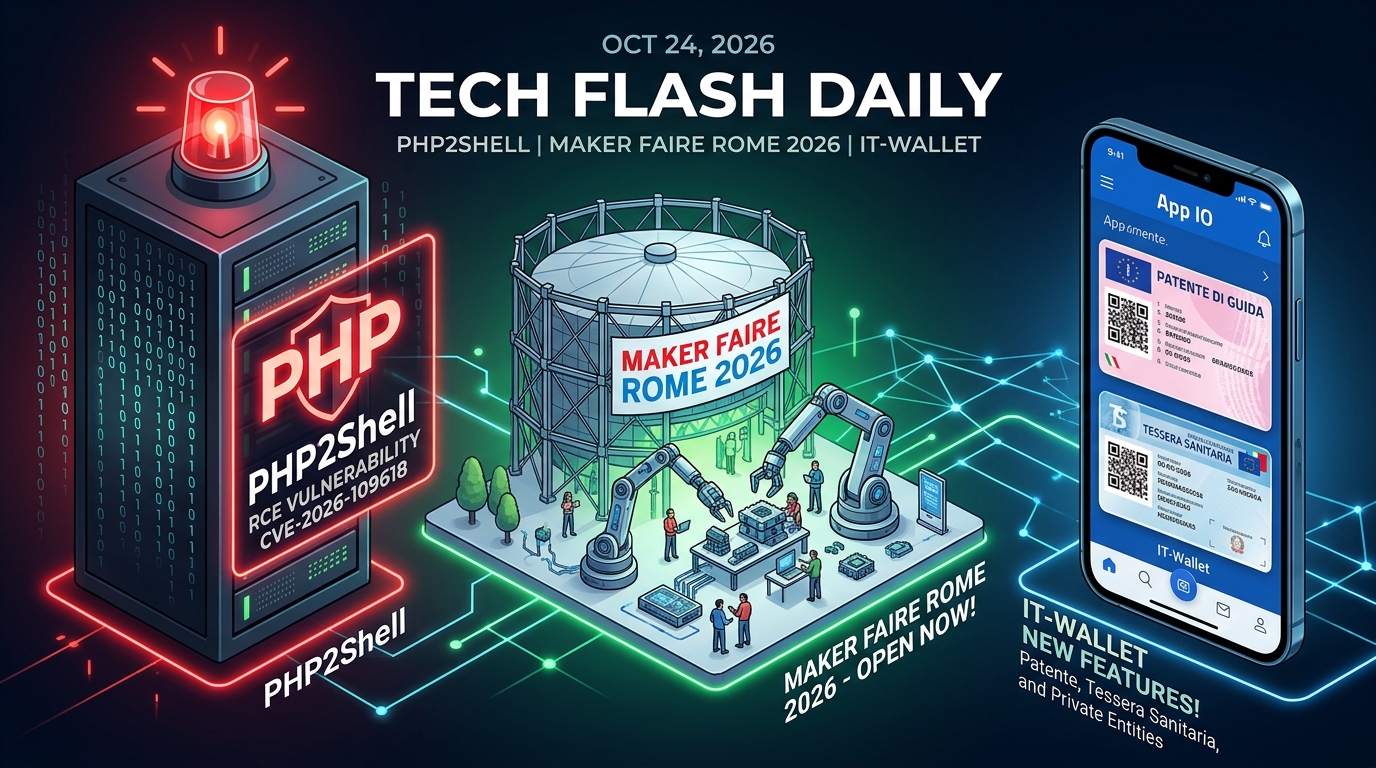
Un’altra giornata ricca di aggiornamenti fondamentali per sviluppatori, appassionati di tecnologia e professionisti IT. Dal panorama della cybersecurity globale agli eventi di innovazione dal vivo, fino alle trasformazioni della Pubblica Amministrazione digitale, ecco la sintesi delle 3 notizie più importanti della giornata.
Prosegue...
ee742230-0085-4dc0-b1a6-8390500bca9f|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #cve#news#sicurezza
Nelle ultime ore la community di PHP si sta mobilitando per affrontare una delle notizie più rilevanti dell'anno in materia di sicurezza web. Il PHP Core Team ha rilasciato aggiornamenti di sicurezza urgenti per correggere due gravi vulnerabilità di tipo Remote Code Execution (RCE).
Se gestisci server web o applicazioni basate su PHP (inclusi i principali CMS come WordPress, Drupal o framework come Laravel), ecco un riassunto di cosa sta succedendo e delle azioni da intraprendere subito.
Prosegue...
f2db37f4-5719-48a8-a1dd-986f274666f8|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #news#sicurezza#cve
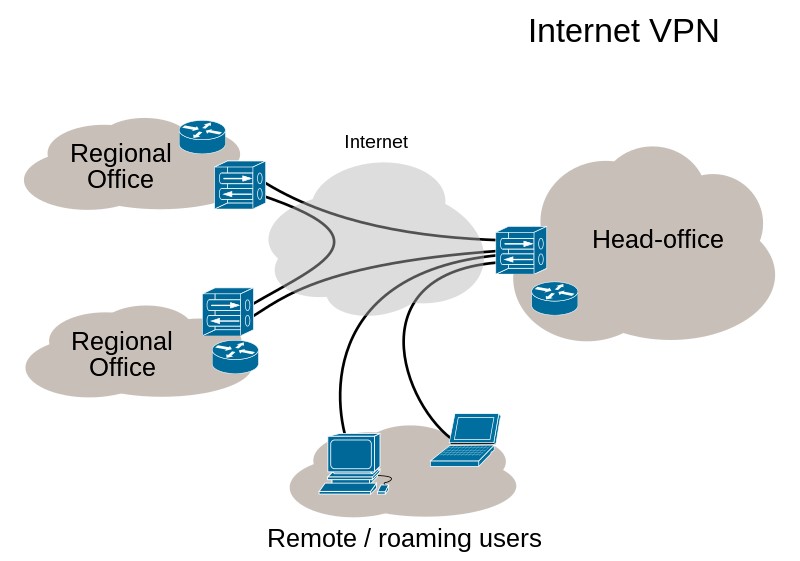
Devo essere sincero, ogni volta che vedo qualche pubblicità di questi servizi che vanno tanto di moda e che "sfruttano" il nome VPN mi ribolle il sangue.
Generalmente sono servizi che fondono insieme tecnologie di tipo anonymizer, obfuscation, proxy, in pratica si paga un abbonamento e si naviga frapponendo fra noi ed internet i loro server. Concettualmente niente a che vedere con quello che significa VPN.
"Scopo delle reti VPN è quello di offrire alle aziende, a un costo minore, le stesse possibilità delle linee private a noleggio, ma sfruttando reti condivise pubbliche: si può vedere dunque una VPN come l'estensione a livello geografico di una rete locale (LAN) privata aziendale sicura che colleghi tra loro siti interni all'azienda stessa variamente dislocati su un ampio territorio, sfruttando l'instradamento tramite IP per il trasporto su scala geografica e realizzando di fatto una rete LAN, detta appunto "virtuale" e "privata", equivalente a un'infrastruttura fisica di rete (ossia con collegamenti fisici) dedicata."
Mi sembra abbastanza chiaro che una VPN è a tutti gli effetti qualcosa di differente e l'uso della parola "VPN" in quei servizi è del tutto strumentale e non fa altro che generare confusione negli utenti.
L'immagine di copertina è tratta da Wikipedia
be59b3c3-3447-493c-8a4d-d9bd67674096|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #news#sicurezza
Nella giornata di oggi, un po' in tutta Europa, è stato rilevato, dalle maggiori agenzie governative per la cyber sicurezza, un incremento fuori scala di attacchi hacker che sfruttano una vulnerabilità del sistema VMware ESXi già corretta dal vendor.
Qui trovate l'avviso dell'Agenzia per la Cybesicurezza Nazionale (ACN).
06/02/2023 9:30 - Come specificato anche nell'avviso dell'ACN, questo "attacco" sfrutta un problema sul sistema indicato che è stato corretto circa due anni fa (2021), quindi, come quasi sempre, siamo di fronte ad un consueto caso di mancati aggiornamenti. Il problema anche in questo caso sono le persone e la leggerezza con cui vengono affrontate problematiche di sicurezza informatica. Le motivazioni alla base di questi mancati aggiornamenti a mio avviso sono varie ed eventuali, nel senso che in alcuni casi può essere una questione economica, in altre circostanze può essere l'inadeguata preparazione di certi addetti/sistemisti. Qualche volta è un mix delle due: con un budget basso da dedicare alla sicurezza magari non è possibile pagare professionisti adeguati e ci si affida a persone poco esperte a basso costo.
06/02/2023 16:20 - Al momento sembra che ci sia stato un sostanziale ridimensionamento del "massiccio" attacco subito dai server dove installato VMware ESXi non aggiornato con la patch rilasciata nel 2021. In Italia sembra che siano solo 5 i server che hanno subito l'attacco e nel mondo sarebbero meno di 800 in totale.
L'attacco è finalizzato alla distribuzione di ransonware.
La notizia è in aggiornamento costante.
Di seguito alcuni link di approfondimento:
Wired - Che cosa sappiamo del cosiddetto “gigantesco attacco hacker” in atto
RaiNews - Agenzia per la cybersicurezza: "E' in corso un massiccio attacco hacker"
Red Hot Cyber - Un massiccio attacco ransomware globale minaccia i server ESXi. Attenzione all’esposizione su internet!
5b3f2eec-ad8c-45b5-b252-fd8901606652|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #sicurezza#news#avviso
