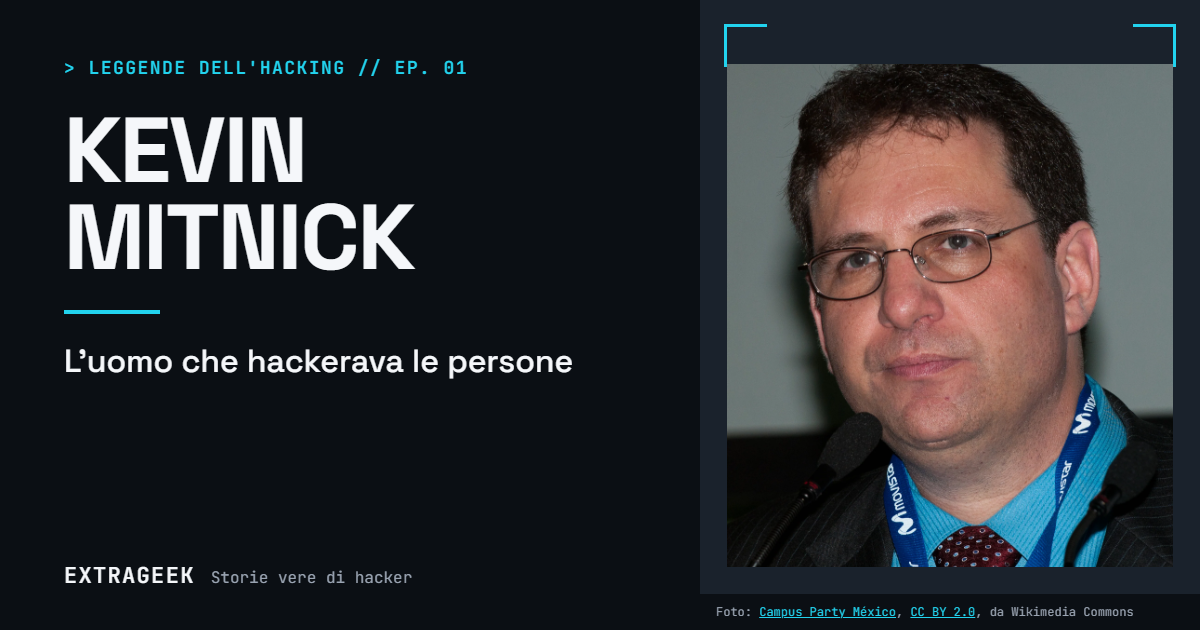
Raleigh, 15 febbraio 1995, ore 1:30
Il complesso residenziale alla periferia di Raleigh, in Carolina del Nord, dorme. Nel parcheggio, da ore, c'è chi non dorme affatto: agenti dell'FBI, una task force federale per la caccia ai latitanti, un paio di tecnici della compagnia telefonica con scanner di frequenze puntati verso le finestre. E un ricercatore giapponese-americano di trent'anni, Tsutomu Shimomura, che da sette settimane non pensa ad altro.
Il bersaglio è dietro una di quelle porte. Da due anni e mezzo vive sotto falso nome, cambia città, usa cellulari clonati per collegarsi alla rete senza lasciare tracce. Le autorità americane lo considerano l'hacker più ricercato del Paese.
All'1:30 gli agenti bussano. L'uomo che apre ha 31 anni, si chiama Kevin David Mitnick, e la sua corsa finisce lì.
Ma per capire come ci si è arrivati, bisogna tornare indietro. Molto indietro. A un ragazzino di Los Angeles e a un biglietto dell'autobus.
Prosegue...
86aac39d-6496-4d2d-b851-f568fcc2d655|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #Kevin Mitnick#ingegneria sociale#storia dell'hacking#FBI#phishing#vishing
Nelle ultime ore la community di PHP si sta mobilitando per affrontare una delle notizie più rilevanti dell'anno in materia di sicurezza web. Il PHP Core Team ha rilasciato aggiornamenti di sicurezza urgenti per correggere due gravi vulnerabilità di tipo Remote Code Execution (RCE).
Se gestisci server web o applicazioni basate su PHP (inclusi i principali CMS come WordPress, Drupal o framework come Laravel), ecco un riassunto di cosa sta succedendo e delle azioni da intraprendere subito.
Prosegue...
f2db37f4-5719-48a8-a1dd-986f274666f8|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #news#sicurezza#cve
Nella giornata di oggi, un po' in tutta Europa, è stato rilevato, dalle maggiori agenzie governative per la cyber sicurezza, un incremento fuori scala di attacchi hacker che sfruttano una vulnerabilità del sistema VMware ESXi già corretta dal vendor.
Qui trovate l'avviso dell'Agenzia per la Cybesicurezza Nazionale (ACN).
06/02/2023 9:30 - Come specificato anche nell'avviso dell'ACN, questo "attacco" sfrutta un problema sul sistema indicato che è stato corretto circa due anni fa (2021), quindi, come quasi sempre, siamo di fronte ad un consueto caso di mancati aggiornamenti. Il problema anche in questo caso sono le persone e la leggerezza con cui vengono affrontate problematiche di sicurezza informatica. Le motivazioni alla base di questi mancati aggiornamenti a mio avviso sono varie ed eventuali, nel senso che in alcuni casi può essere una questione economica, in altre circostanze può essere l'inadeguata preparazione di certi addetti/sistemisti. Qualche volta è un mix delle due: con un budget basso da dedicare alla sicurezza magari non è possibile pagare professionisti adeguati e ci si affida a persone poco esperte a basso costo.
06/02/2023 16:20 - Al momento sembra che ci sia stato un sostanziale ridimensionamento del "massiccio" attacco subito dai server dove installato VMware ESXi non aggiornato con la patch rilasciata nel 2021. In Italia sembra che siano solo 5 i server che hanno subito l'attacco e nel mondo sarebbero meno di 800 in totale.
L'attacco è finalizzato alla distribuzione di ransonware.
La notizia è in aggiornamento costante.
Di seguito alcuni link di approfondimento:
Wired - Che cosa sappiamo del cosiddetto “gigantesco attacco hacker” in atto
RaiNews - Agenzia per la cybersicurezza: "E' in corso un massiccio attacco hacker"
Red Hot Cyber - Un massiccio attacco ransomware globale minaccia i server ESXi. Attenzione all’esposizione su internet!
5b3f2eec-ad8c-45b5-b252-fd8901606652|0|0.0|10175af3-4963-450e-8254-ea257ad0973d
Tags: #sicurezza#news#avviso
