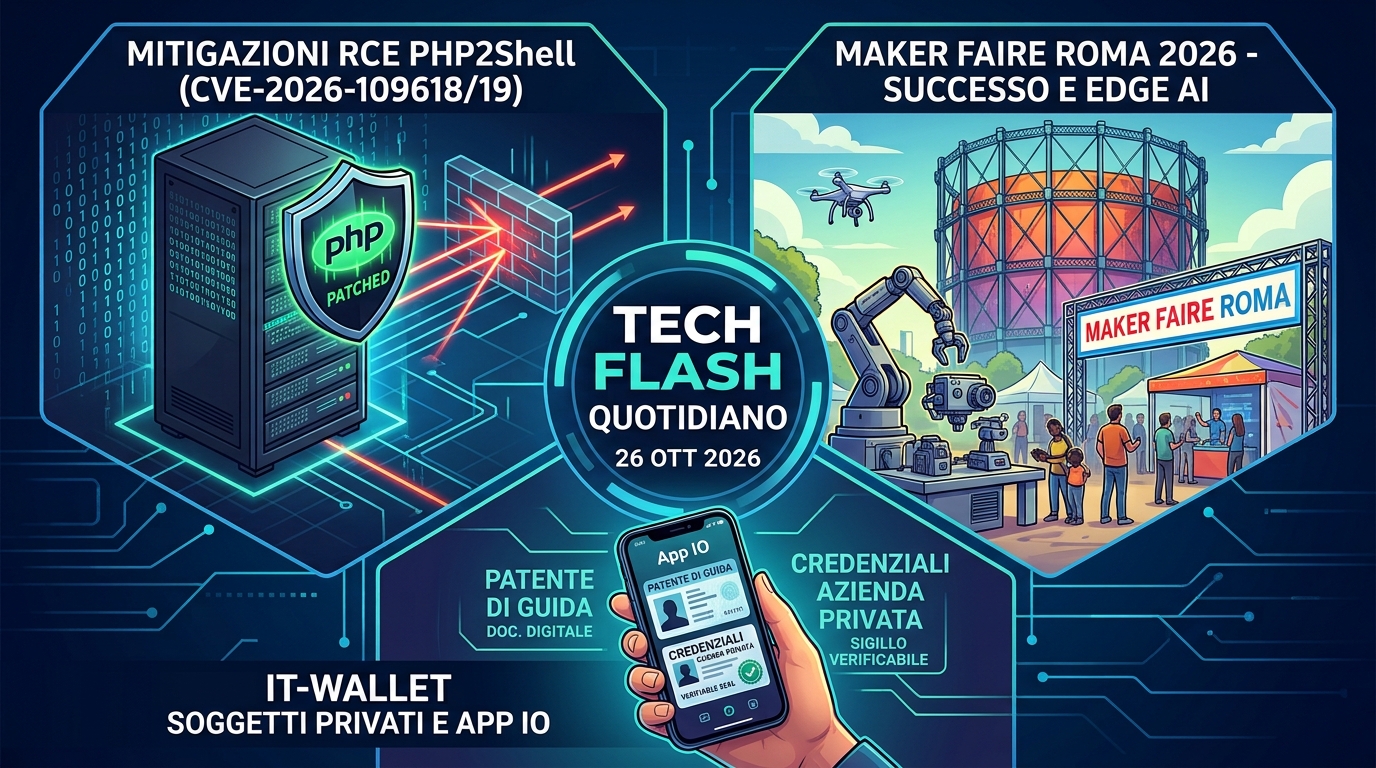
Tech Flash Daily (26 Ottobre 2026): Aggiornamenti PHP, Bilancio Maker Faire Rome e Nuovi Servizi IT-Wallet
Admin - 26 Ottobre 2026 - Tempo di lettura: 4 minuti
NewsUn nuovo appuntamento con la rassegna tecnologica quotidiana dedicata a sviluppatori, sistemisti e professionisti IT. Dalle ultime analisi sulle vulnerabilità software agli scenari di chiusura della Maker Faire, fino alle novità per i cittadini con il portafoglio digitale della PA, ecco la sintesi delle 4 notizie più importanti della giornata.
🚨 Cybersecurity: Monitoraggio avanzato e nuove varianti post-patch per PHP2Shell
A distanza di quarantotto ore dal rilascio straordinario delle patch di emergenza da parte del PHP Core Team (versioni dalla 8.2 alla 8.5) per correggere le critiche vulnerabilità RCE note come PHP2Shell (CVE-2026-109618 e CVE-2026-109619, con score CVSS 9.2):
-
Il punto tecnico: I team di threat intelligence segnalano il tentativo di adattamento da parte di alcune botnet, capaci di sfruttare micro-configurazioni non standard dei worker PHP-FPM su server non ancora aggiornati.
-
Azione consigliata: Oltre al completamento del deployment delle patch ufficiali, i sistemisti continuano a rafforzare le regole sui Web Application Firewall (WAF) per intercettare pattern di richiesta anomali.
🛠️ Innovazione: Chiusura record per la Maker Faire Rome 2026 al Gazometro
Si è conclusa con numeri da record l'edizione 2026 della Maker Faire Rome al Gazometro Ostiense.
-
I trend emersi: L'edizione di quest'anno ha consacrato la maturità dell'Edge AI applicata a microcontroller a basso consumo e la grande diffusione di soluzioni open source per l'agricoltura di precisione e la robotica collaborativa.
-
Per gli sviluppatori: Cresce l'interesse verso le piattaforme hardware modulari e la prototipazione rapida orientata alla sostenibilità energetica.
📱 Digital PA: IT-Wallet apre ufficialmente alle sperimentazioni con i privati
Prosegue l'espansione dell'ecosistema di IT-Wallet all'interno dell'App IO.
-
Le novità: Con l'avvio formale dei primi sandbox tecnici per i soggetti privati accreditati, il sistema compie il salto verso la dematerializzazione non solo dei documenti statali, ma anche di credenziali professionali, titoli di studio e abbonamenti dei trasporti locali.
-
Prospettive: Vengono garantiti standard elevati di interoperabilità e crittografia basati sulle specifiche europee per l'identità digitale.
📦 Sviluppo & Supply Chain: Mitigazione dei rischi nelle dipendenze software
Sul fronte dello sviluppo software e della gestione delle pipeline CI/CD, le community open source richiamano l'attenzione sulla sicurezza delle dipendenze a seguito di recenti tentativi di typosquatting su registri pubblici (come npm e Composer).
-
Focus per i developer: L'adozione rigorosa di strumenti di scansione della Software Bill of Materials (SBOM) e la verifica puntuale dei file di lock prima di ogni rilascio in produzione restano l'arma principale per prevenire falle ereditate da pacchetti di terze parti.
💬 Avete completato gli aggiornamenti di sicurezza sui vostri server o visitato gli stand della Maker Faire a Roma? Fatecelo sapere nei commenti qui sotto!
tags: cve news innovazione
0 comment(s)
No comments yet. Be the first to comment.
Leave a comment