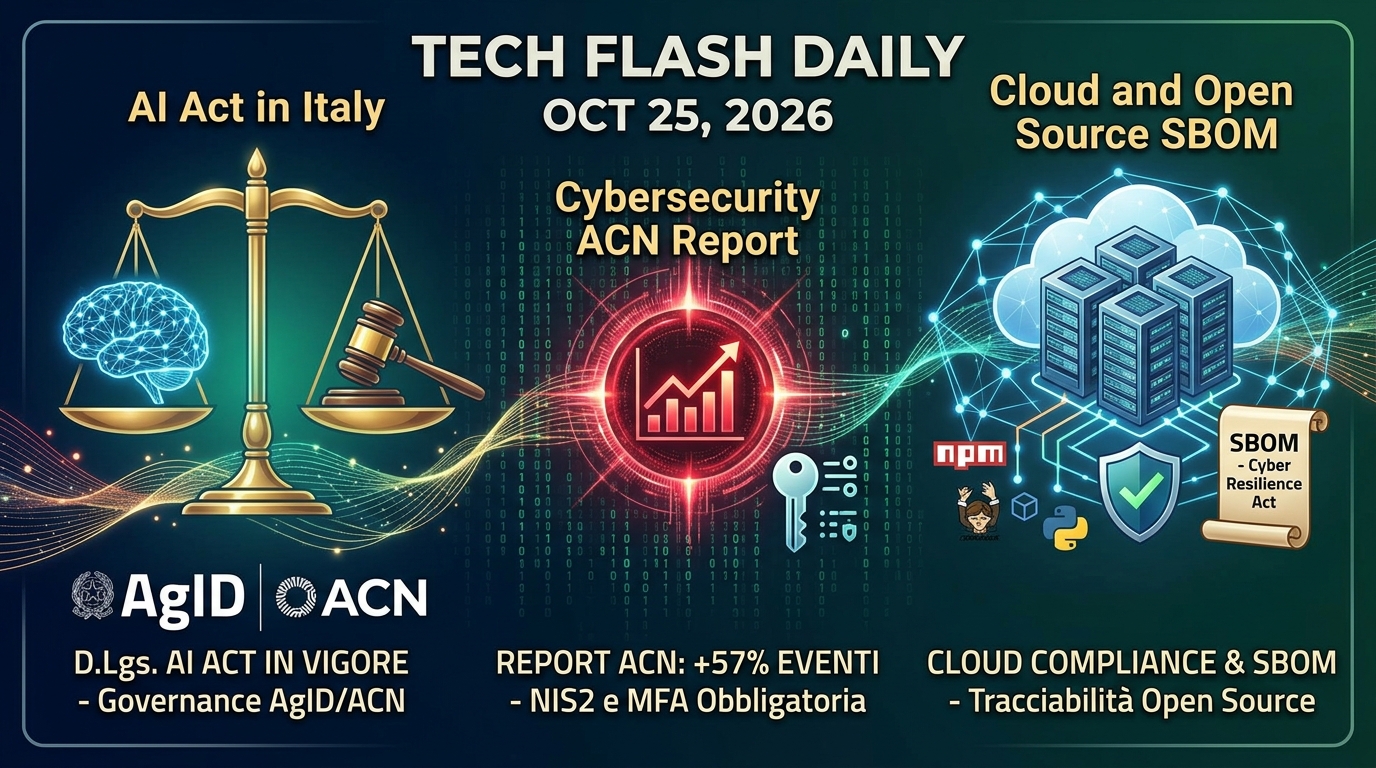
Tech Flash Daily (25 Ottobre 2026): In vigore il D.Lgs. AI Act in Italia, allerta ACN sul traffico cyber e aggiornamenti Cloud
Admin - 25 Ottobre 2026 - Tempo di lettura: 4 minuti
NewsUn nuovo appuntamento con le novità più rilevanti per sviluppatori, esperti di sicurezza e professionisti IT. Dalle nuove normative italiane sull'intelligenza artificiale ai bollettini di sicurezza e all'evoluzione delle infrastrutture, ecco la sintesi delle notizie chiave della giornata.
⚖️ Normativa & IA: Entra in vigore il D.Lgs. 179/2026 per l'AI Act in Italia
Notizia di primo piano sul fronte regolatorio: è ufficialmente entrato in vigore il Decreto Legislativo n. 179/2026, che stabilisce la governance nazionale per l'attuazione dell'AI Act europeo in Italia.
- La ripartizione dei compiti: L'AgID (Agenzia per l'Italia Digitale) coordinerà l'accreditamento e la qualità degli organismi di valutazione, mentre l'ACN (Agenzia per la Cybersicurezza Nazionale) assumerà la vigilanza sul mercato e sui controlli di sicurezza dei sistemi di intelligenza artificiale.
- Cosa cambia per gli sviluppatori: Per i software vendor e le aziende che integrano modelli di IA nei propri prodotti scattano i primi adempimenti di registro dei dati di addestramento e la nomina di un responsabile interno di conformità per le applicazioni a maggior rischio.
🛡️ Cybersecurity: Report ACN sull'aumento delle minacce e direttive NIS2
L'Agenzia per la Cybersicurezza Nazionale ha pubblicato il nuovo report sui flussi di attacco registrati nell'ultimo mese, evidenziando un incremento del 57% degli eventi di sicurezza e il superamento delle 1.500 notifiche di incidente sotto il regime NIS2.
-
Focus per i sistemisti: Il report mette in evidenza un forte incremento degli attacchi di tipo Credential Stuffing e dello sfruttamento di dipendenze software obsolete negli ambienti cloud-native. Viene raccomandata l'adozione stringente dell'autenticazione a più fattori (MFA) e un audit immediato sui container e sulle API esposte.
☁️ Infrastrutture Cloud: Nuovi benchmark su microservizi e dipendenze open-source
Sul fronte dello sviluppo software e delle architetture cloud, le principali community open source hanno rilasciato nuove linee guida per il controllo della Software Bill of Materials (SBOM) nelle pipeline CI/CD.
Con l'avvicinarsi delle scadenze europee sul Cyber Resilience Act, la tracciabilità delle librerie di terze parti (da NPM a Composer, fino a PyPI) diventa un elemento centrale per evitare che vulnerabilità ereditate possano compromettere gli ambienti di produzione.
💬 Come vi state organizzando in azienda per la compliance all'AI Act e alle nuove normative di sicurezza? Fatecelo sapere nei commenti qui sotto!
tags: news sicurezza