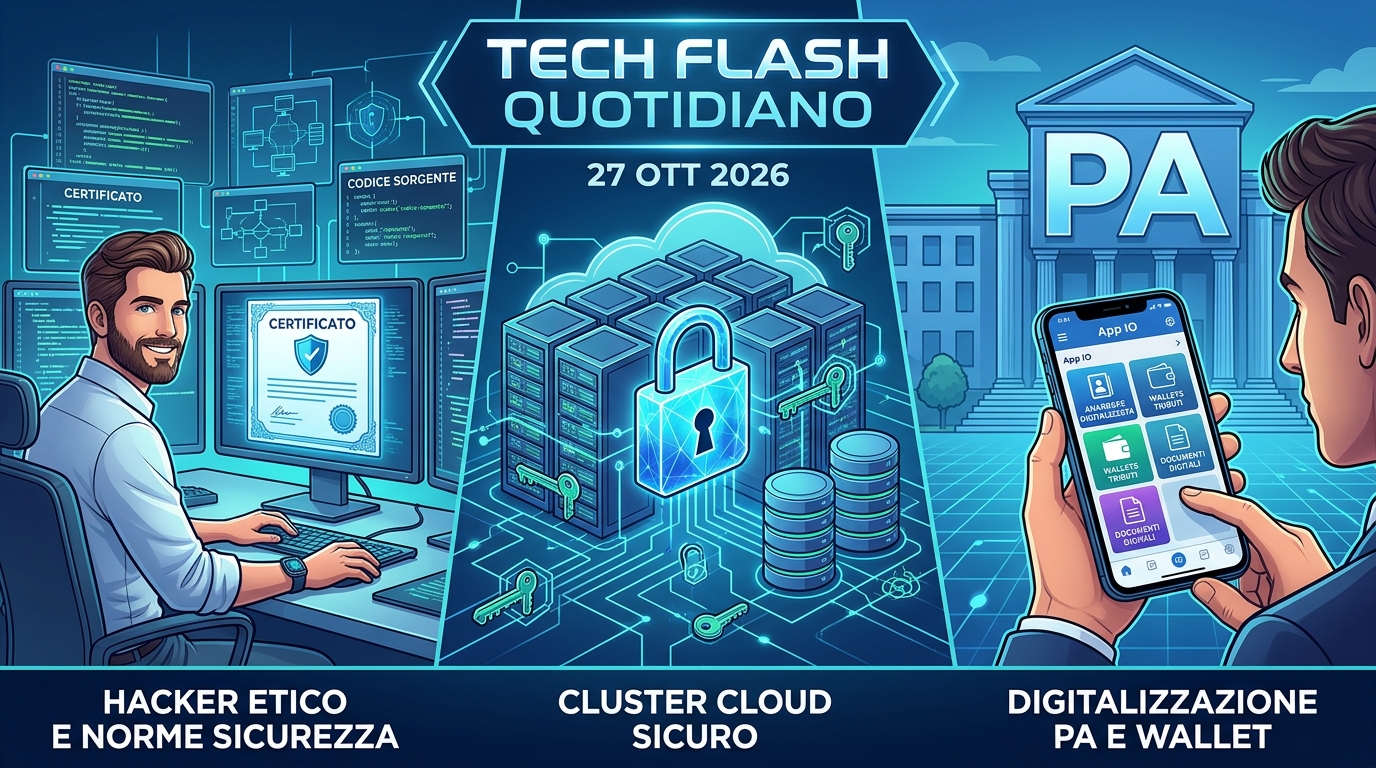
Tech Flash Daily (27 Ottobre 2026): Tutele per gli hacker etici, Semplificazioni NIS 2027 e Nuove Frontiere Cloud
Admin - 27 Ottobre 2026 - Tempo di lettura: 4 minuti
NewsUn nuovo appuntamento con la rassegna tecnologica quotidiana dedicata a sviluppatori, sistemisti e professionisti IT. Dalle tutele legali per la ricerca di sicurezza in Italia alle scadenze di conformità europea, ecco la sintesi delle notizie chiave della giornata.
🛡️ Cybersecurity & Normativa: Il nodo della protezione per gli hacker etici in Italia
Le analisi pubblicate dalle principali riviste di settore e dai tavoli di ricerca italiani accendono i riflettori su un tema cruciale per la sicurezza collaborativa: la necessità di un quadro normativo più solido e protettivo per i ricercatori di sicurezza e gli hacker etici.
-
Il contesto: Nonostante il ruolo fondamentale della Disclosure Coordinata e del CSIRT Italia, permangono zone grigie giuridiche che rischiano di frenare la segnalazione tempestiva delle vulnerabilità da parte di chi opera a fin di bene.
-
Prospettive: Diventa urgente allineare gli standard di tutela ai modelli nordeuropei per incentivare la ricerca indipendente e blindare la catena di fornitura software nazionale.
📋 Compliance & PA: ACN semplifica le procedure di registrazione per la normativa NIS 2027
Importanti novità sul fronte degli adempimenti istituzionali per la resilienza delle infrastrutture critiche.
-
La novità: L'Agenzia per la Cybersicurezza Nazionale (ACN) ha ufficializzato la semplificazione dei flussi di registrazione e notifica in vista dei requisiti strutturali per il regime NIS 2027.
-
Impatto operativo: Le aziende e le amministrazioni pubbliche coinvolte potranno usufruire di portali digitali unificati e moduli di autovalutazione ridotti, abbattendo i costi amministrativi e accelerando l'allineamento agli standard di sicurezza europei.
☁️ Cloud Security & LLM: Quando la riduzione dei costi aumenta la superficie d'attacco
Sul fronte dello sviluppo cloud e dell'integrazione di modelli di intelligenza artificiale, le nuove analisi tecniche mettono in guardia contro i rischi legati a logiche di risparmio spinte all'eccesso.
-
Il rischio tecnico: L'adozione di LLM leggeri e infrastrutture cloud ridotte senza un'adeguata segmentazione dei privilegi (RBAC) rischia di aprire falle architetturali critiche, esponendo i dati aziendali a tentativi di estrazione e movimento laterale.
-
Azione consigliata: Bilanciare l'efficienza dei costi con rigorosi audit di sicurezza e isolamento dei contesti di esecuzione (Privacy by Design).
💬 Come si sta muovendo la vostra organizzazione per adeguarsi alle scadenze NIS e alle policy di sicurezza cloud? Fatecelo sapere nei commenti qui sotto!
tags: news innovazione
0 comment(s)
No comments yet. Be the first to comment.
Leave a comment